WordPress
Card Testing Shield для WooCommerce — защита чекаута от перебора украденных карт (card testing)
Free + Pro
990 грн/год
v1.0.0
 All Access4 990 ₴ в год
 Аудит сайтаPDF-отчёт на почту за 3 минутыПроверить сайт
Для ежедневных задач
Сжатие фотоРазмер, качество и WebP пачкойГенератор QRСсылка, Wi-Fi, оплата на IBANКалькулятор НДС20, 14, 7 % и сумма прописьюТранслитерацияПо постановлению КМУ № 55Проверки сайта
PHP и плагиныВерсия PHP, WordPress, плагиныФид Google MerchantПоля, цены, GTIN, фотоПочта доменаSPF, DKIM, DMARC, чёрные спискиГотовность к AI-поискуllms.txt, боты, разметкаВсе 9 инструментовВведите минимум 2 символа
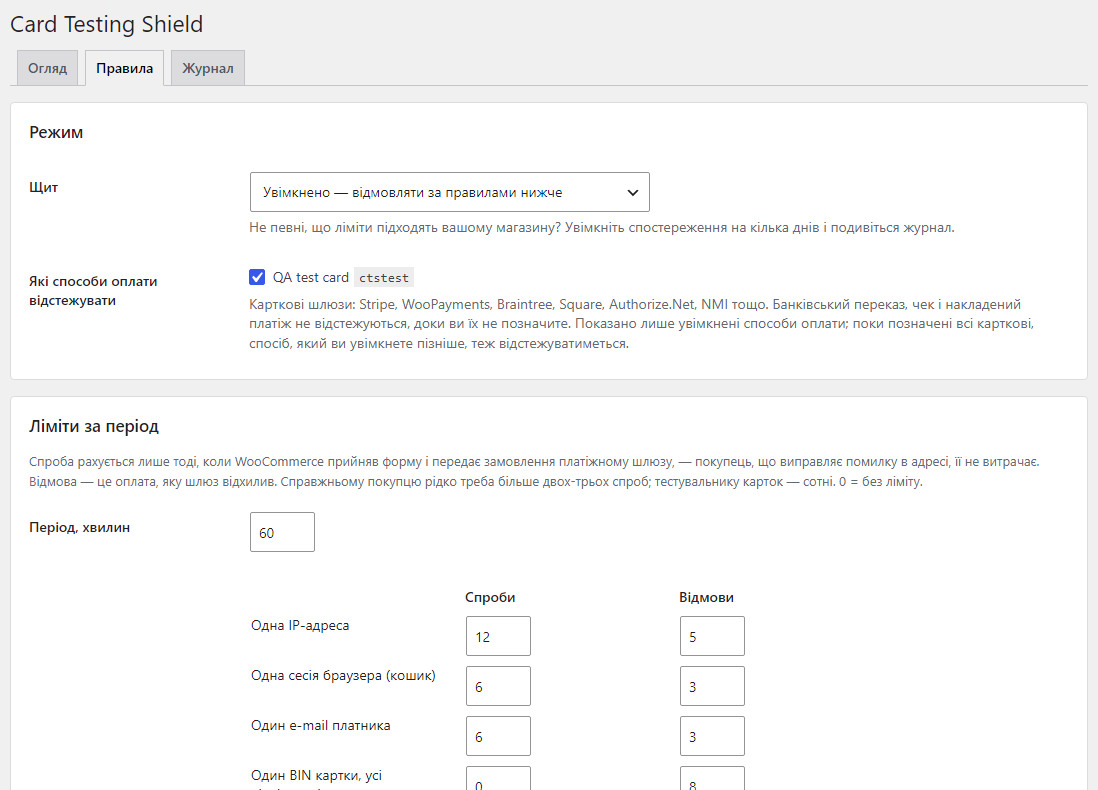
Плагин для WooCommerce, который останавливает перебор украденных карт на чекауте: считает попытки оплаты картой и отказы шлюза с одного IP-адреса, сессии браузера и e-mail, ставит растущую паузу после каждого отказа и отказывает ещё до того, как следующая попытка дойдёт до платёжного шлюза. Классический и блочный чекаут, «Оплатить заказ», «Добавить способ оплаты». Базовая версия бесплатна; Pro — лимиты на BIN карты и сеть, автоматическая блокировка во время волны отказов, списки блокировки, журнал до 90 дней и CSV.
Бесплатная версия работает без ограничения по времени. Pro добавляет остальные функции из таблицы.


Свежая установка — бесплатная версия, ничего не включается само. Кнопка «Попробовать Pro 7 дней» → e-mail → ключ сразу в окне и письмом.
Переносите магазин — отвяжите лицензию на старом домене и активируйте на новом сами. Для студий — ключи на 5, 25 сайтов или без ограничений.
 WooCommerce 8.0+ (проверено на 11.2.1), классический и блочный чекаут, «Оплатить заказ», «Добавить способ оплаты»WordPress 6.2+ (проверено на 7.1) · PHP 7.4+ (полный прогон на PHP 8.3, на 7.4 — проверка синтаксиса)Шлюзы: любой карточный через стандартные хуки WooCommerce. Отдельно подключены WooCommerce Stripe Gateway (проверено с 11.0.1, AJAX «Добавить способ оплаты» — с 9.7) и WooPayments (его AJAX-проверка карты, просмотрено на 11.2). Braintree, Square, Authorize.Net и NMI подключены по их исходному коду, живых оплат через них не былоBIN-лимит (Pro): только для шлюзов, которые передают номер карты или BIN на сайт — Authorize.Net, NMI, стандартная форма карты WooCommerceСчётчики: объектный кеш Redis (проверено с Redis Object Cache), APCu или собственная таблица БД — щит выбирает самое быстрое из доступногоПрокси: Cloudflare (CF-Connecting-IP только из сетей Cloudflare) или заголовок вашего прокси либо балансировщикаЯзыки админки: украинский, русский, английский
Лимиты попыток и отказов на адрес, сессию и e-mail; растущая пауза после отказов; лимит одновременных оплат; классический и блочный чекаут, «Оплатить заказ» и «Добавить способ оплаты»…
4 модуля одним заказом — на 40% дешевле, чем по отдельности
Card Testing Shield для WooCommerce — плагин против перебора украденных карт на чекауте. Card testing выглядит так: скрипт прогоняет через ваш магазин список номеров карт, одну мелкую оплату за другой, чтобы найти те, что ещё работают. Платит магазин: сотни отклонённых транзакций, комиссия шлюза за каждую попытку, чарджбэки, а позже — письмо от Stripe или банка-эквайра о замороженном или закрытом аккаунте.
Щит считает то, что тестировщик карт не может скрыть: сколько оплат картой приходит с одного IP-адреса, одной сессии браузера и одного e-mail и сколько из них шлюз отклонил. Когда лимит исчерпан, следующая попытка получает отказ ещё на вашем сервере — до платёжного шлюза она не доходит и комиссии не стоит. Настоящий покупатель этого не замечает: он делает одну оплату, редко две.
Для ботов, которые перебирают каталог и фильтры GET-запросами, у нас есть отдельный плагин — Crawler Shield для WooCommerce. Card Testing Shield защищает другое: POST-запросы оплаты на чекауте, «Оплатить заказ» и «Добавить способ оплаты». Они не мешают друг другу, на тесте стояли вместе.
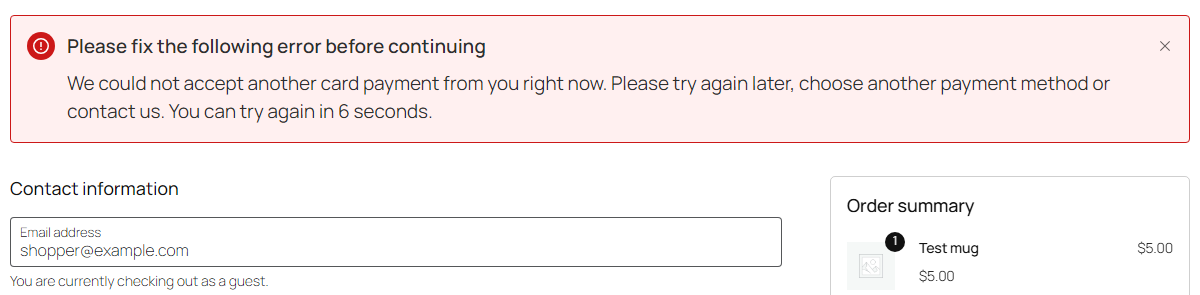
Обычный покупатель не видит ничего нового: та же форма, тот же шлюз. Тот, кто исчерпал лимит, получает нейтральное сообщение в привычном месте ошибок чекаута — без подсказки, какой именно лимит сработал: «Сейчас мы не можем принять от вас ещё одну оплату картой. Попробуйте позже, выберите другой способ оплаты или свяжитесь с нами». Во время короткой паузы добавляется, через сколько секунд можно попробовать снова. Текст сообщения можно изменить в настройках. Другие способы оплаты — перевод на счёт, наложенный платёж — остаются открытыми.
Попытка учитывается только тогда, когда WooCommerce принял форму и передаёт заказ шлюзу. Покупатель, который исправляет ошибку в адресе или забытое поле, попытку не тратит.
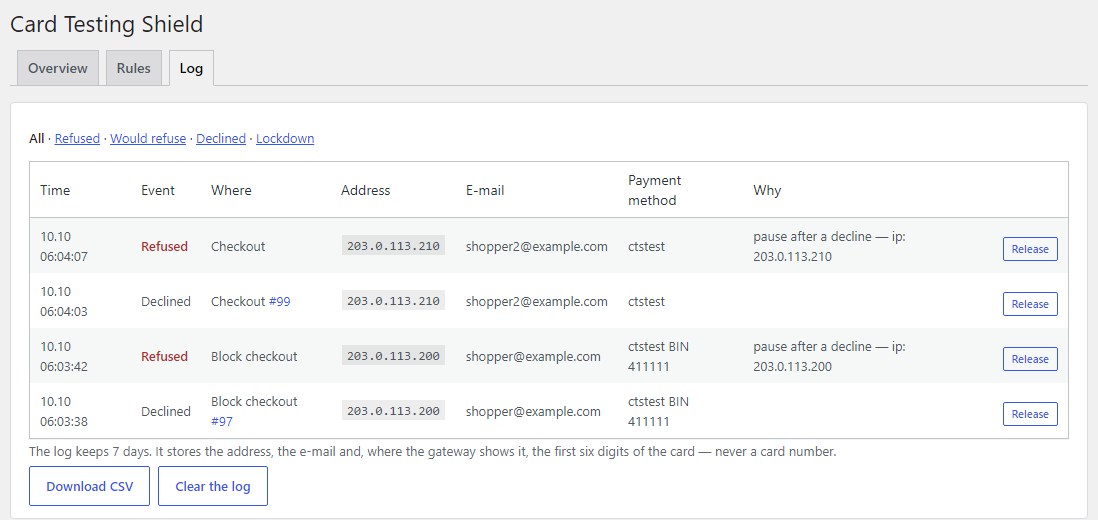
Журнал записывает каждую отклонённую оплату и каждый отказ щита: время, где (чекаут, блочный чекаут, «Оплатить заказ», «Добавить способ оплаты»), адрес, e-mail, способ оплаты, заказ и причину — например, «пауза после отказа» или «несколько оплат одновременно». Фильтры «Отказано», «Отказал бы», «Отклонено», «Блокировка». Повторные отказы одного и того же клиента во время атаки не пишутся в журнал по одному, чтобы не раздувать базу. Free хранит журнал 7 дней, Pro — до 90 с экспортом в CSV.
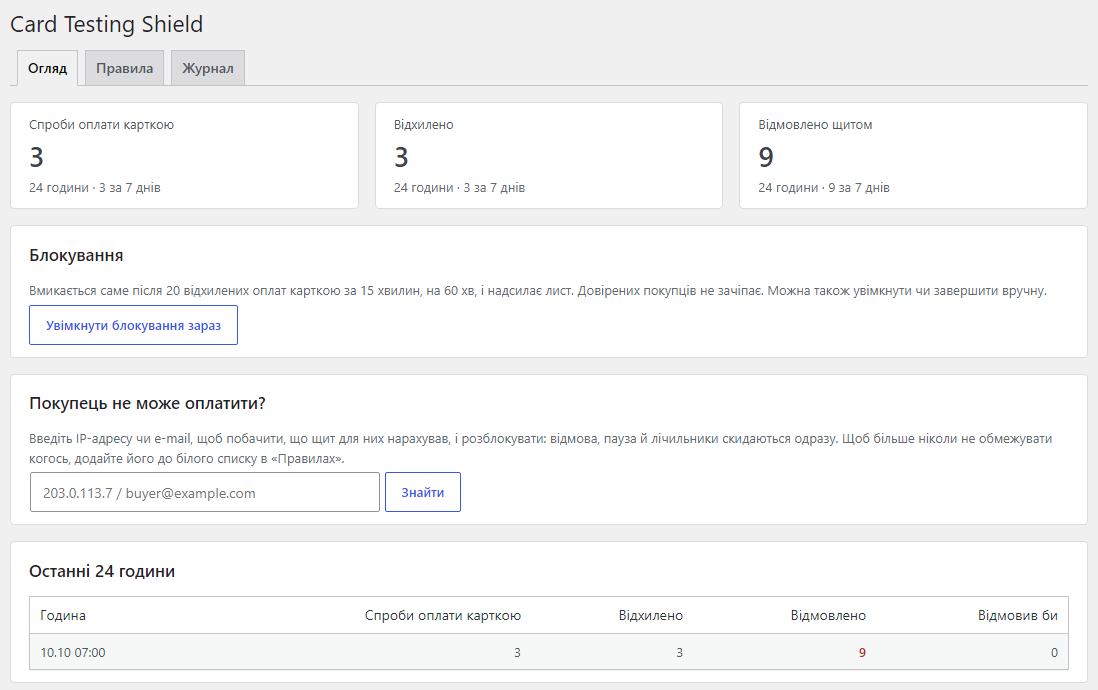
catcode_cts_burst.Pro. Тестировщики гоняют сгенерированные номера одной банковской серии через много адресов — Pro считает отказы на BIN карты (первые шесть цифр) для всех посетителей вместе. Это работает для шлюзов, которые передают номер карты или BIN на сайт: плагины Authorize.Net и NMI, стандартная форма карты WooCommerce. Stripe, Braintree и Square превращают карту в токен ещё в браузере, номер на сайт не попадает — там работают другие лимиты. Ещё Pro считает отказы на сеть /24 (IPv4) или /48 (IPv6) для атак с соседних адресов. Во время волны отказов (по умолчанию 20 отклонённых оплат картой за 15 минут по всему магазину) Pro включает блокировку на 60 минут: более жёсткие лимиты для всех, кроме доверенных покупателей, по желанию гости не могут платить картой, а вам приходит письмо. Блокировку можно включить и завершить вручную. Для «Добавить способ оплаты» есть минимальный возраст аккаунта (по умолчанию 24 часа) или правило «только аккаунты с оплаченным заказом». Списки блокировки — IP-адреса и сети, e-mail и почтовые домены, BIN.
woocommerce_checkout_process для классического чекаута, проверка запроса Store API до выполнения для блочного (ответ — обычная ошибка оплаты), woocommerce_before_pay_action для «Оплатить заказ», woocommerce_add_payment_method_form_is_valid и AJAX-действия Stripe и WooPayments для «Добавить способ оплаты».INSERT … ON DUPLICATE KEY UPDATE — параллельные запросы не читают устаревшие значения.catcode-card-testing-shield-for-woocommerce-free-1.0.0.zip и активируйте (WooCommerce должен быть активен).Не нашли ответ? Напишите в Telegram — ответим в течение рабочего дня.
 @catcode_support
Настройка, совместимость, активация
Это скрипт, который прогоняет украденные номера карт через ваш чекаут мелкими оплатами, чтобы найти карты, которые ещё работают. Платит за это магазин: сотни отклонённых транзакций, комиссии шлюза за каждую попытку, чарджбэки, а в конце — платёжный провайдер, который замораживает или закрывает аккаунт.
По умолчанию разрешено 6 попыток и 3 отказа на сессию браузера и e-mail и 10 попыток и 5 отказов на IP-адрес в час — настоящему покупателю редко нужно больше двух-трёх. Покупателей, которые уже платили, щит не ограничивает вообще. Если кому-то всё же отказали — найдите его во вкладке «Обзор» по IP или e-mail и разблокируйте.
Нет, работает вместе с ними. CAPTCHA решают фермы, и она не защищает «Оплатить заказ» и сохранённые карты. Антифрод шлюза видит только попытки, которые уже дошли до шлюза и стоят вам комиссию. Щит останавливает повторные попытки ещё на вашем сервере.
Эта функция (Настройки → Дополнительно → Функции) пропускает 3 запроса блочного чекаута в минуту с адреса или аккаунта, независимо от результата. Классический чекаут, «Оплатить заказ» и сохранённые карты она не покрывает, на отказы и e-mail не смотрит. Можно держать включёнными оба.
Да: адрес берётся из CF-Connecting-IP автоматически, но только для запросов, которые действительно пришли из сетей Cloudflare. За другим прокси или балансировщиком выберите его заголовок в «Правила → Сервер». Во вкладке «Обзор» видно, какой адрес щит видит для вас.
Нет. В журнале — адрес, e-mail, способ оплаты и заказ, никогда номер карты. Pro для шлюзов, которые передают номер на сайт, читает в памяти только первые шесть цифр (BIN) и хранит только их. Бесплатная версия не делает никаких внешних запросов.
Пока нет ни одного отзыва. Будьте первым.
Пока вопросов нет. Спроси — мы ответим в течение 24 часов.
Делаем кастомные модули под WordPress, WooCommerce, OpenCart и Shopify. Расскажите о задаче — подготовим оценку.
Заказать кастомный модуль
—

Помощник CatCode
Только что


Помощник CatCode
Онлайн
Помогу с задачей по сайту
Опишите задачу по сайту — подберу готовый модуль или передам разработчику с оценкой. Модули, доработки, вёрстка, интеграции, скорость, перенос, техническое SEO.