WordPress
Card Testing Shield для WooCommerce — захист чекауту від перебору вкрадених карток (card testing)
Free + Pro
990 грн/рік
v1.0.0
 All Access4 990 ₴ на рік
 Аудит сайтуPDF-звіт на пошту за 3 хвилиниПеревірити сайт
Для щоденних задач
Стиснення фотоРозмір, якість і WebP пачкоюГенератор QRПосилання, Wi-Fi, оплата на IBANКалькулятор ПДВ20, 14, 7 % і сума прописомТранслітераціяЗа постановою КМУ № 55Перевірки сайту
PHP і плагіниВерсія PHP, WordPress, плагіниФід Google MerchantПоля, ціни, GTIN, фотоПошта доменуSPF, DKIM, DMARC, чорні спискиГотовність до AI-пошукуllms.txt, боти, розміткаУсі 9 інструментівВведіть щонайменше 2 символи
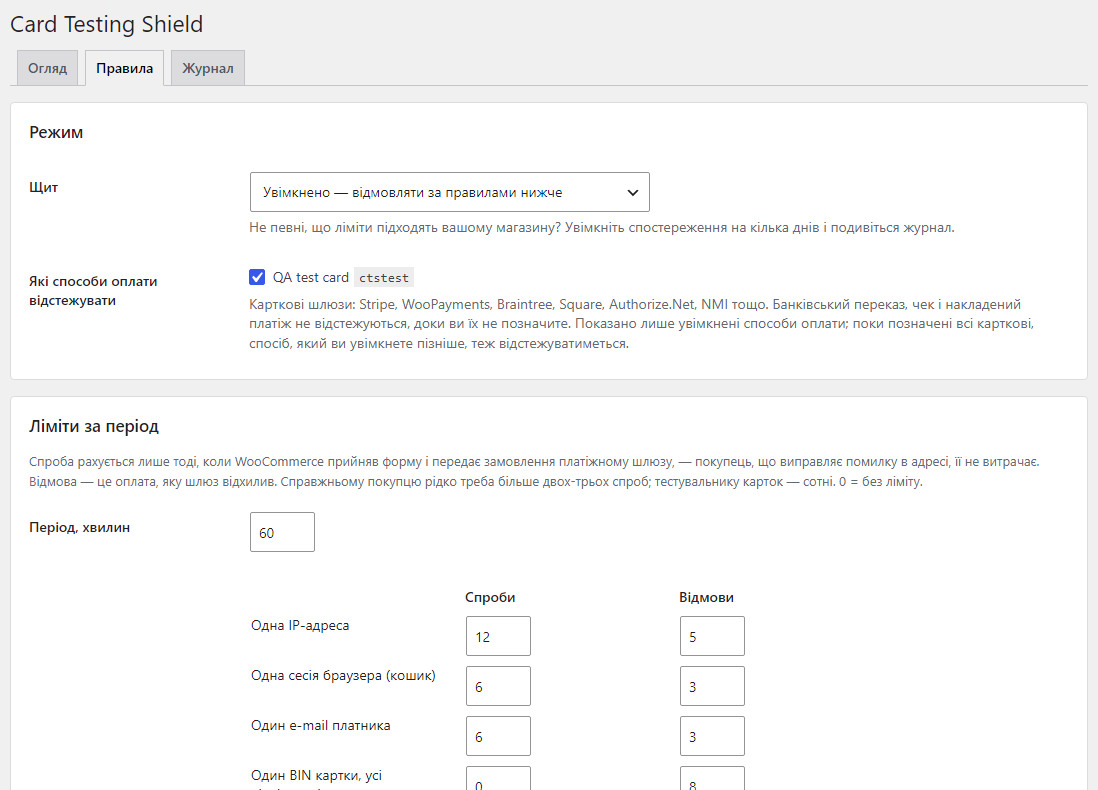
Плагін для WooCommerce, який зупиняє перебір вкрадених карток на чекауті: рахує спроби оплати карткою й відмови шлюзу з однієї IP-адреси, сесії браузера й e-mail, ставить зростаючу паузу після кожної відмови і відмовляє ще до того, як наступна спроба дійде до платіжного шлюзу. Класичний і блоковий чекаут, «Оплатити замовлення», «Додати спосіб оплати». Базова версія безкоштовна; Pro — ліміти на BIN картки й мережу, автоматичне блокування під час хвилі відмов, списки блокування, журнал до 90 днів і CSV.
Безкоштовна версія працює без обмеження в часі. Pro додає решту функцій з таблиці.


Свіжий інстал — безкоштовна версія, нічого не вмикається само. Кнопка «Спробувати Pro 7 днів» → e-mail → ключ одразу у вікні і листом.
Переносите магазин — відв’яжіть ліцензію на старому домені й активуйте на новому самі. Для студій — ключі на 5, 25 сайтів або без обмежень.
 WooCommerce 8.0+ (перевірено на 11.2.1), класичний і блоковий чекаут, «Оплатити замовлення», «Додати спосіб оплати»WordPress 6.2+ (перевірено на 7.1) · PHP 7.4+ (повний прогін на PHP 8.3, на 7.4 — перевірка синтаксису)Шлюзи: будь-який картковий через стандартні хуки WooCommerce. Окремо підключено WooCommerce Stripe Gateway (перевірено з 11.0.1, AJAX «Додати спосіб оплати» — з 9.7) і WooPayments (його AJAX перевірки картки, переглянуто на 11.2). Braintree, Square, Authorize.Net і NMI підключено за їхнім вихідним кодом, живих оплат через них не булоBIN-ліміт (Pro): лише для шлюзів, що передають номер картки або BIN на сайт — Authorize.Net, NMI, стандартна форма картки WooCommerceЛічильники: об’єктний кеш Redis (перевірено з Redis Object Cache), APCu або власна таблиця БД — щит обирає найшвидше з наявногоПроксі: Cloudflare (CF-Connecting-IP лише з мереж Cloudflare) або заголовок вашого проксі чи балансувальникаМови адмінки: українська, російська, англійська
Ліміти спроб і відмов на адресу, сесію й e-mail; зростаюча пауза після відмов; ліміт одночасних оплат; класичний і блоковий чекаут, «Оплатити замовлення» і «Додати спосіб оплати» (форма…
4 модулі одним замовленням — на 40% дешевше, ніж окремо
Card Testing Shield для WooCommerce — плагін проти перебору вкрадених карток на чекауті. Card testing виглядає так: скрипт проганяє через ваш магазин список номерів карток, одну дрібну оплату за іншою, щоб знайти ті, що ще працюють. Платить магазин: сотні відхилених транзакцій, комісія шлюзу за кожну спробу, чарджбеки, а згодом — лист від Stripe чи банку-еквайра про заморожений або закритий акаунт.
Щит рахує те, чого тестувальник карток не може приховати: скільки оплат карткою приходить з однієї IP-адреси, однієї сесії браузера й одного e-mail і скільки з них шлюз відхилив. Коли ліміт вичерпано, наступна спроба отримує відмову ще на вашому сервері — до платіжного шлюзу вона не доходить і комісії не коштує. Справжній покупець цього не помічає: він робить одну оплату, рідко дві.
Для ботів, що перебирають каталог і фільтри GET-запитами, у нас є окремий плагін — Crawler Shield для WooCommerce. Card Testing Shield захищає інше: POST-запити оплати на чекауті, «Оплатити замовлення» і «Додати спосіб оплати». Вони не заважають один одному, на тесті стояли разом.
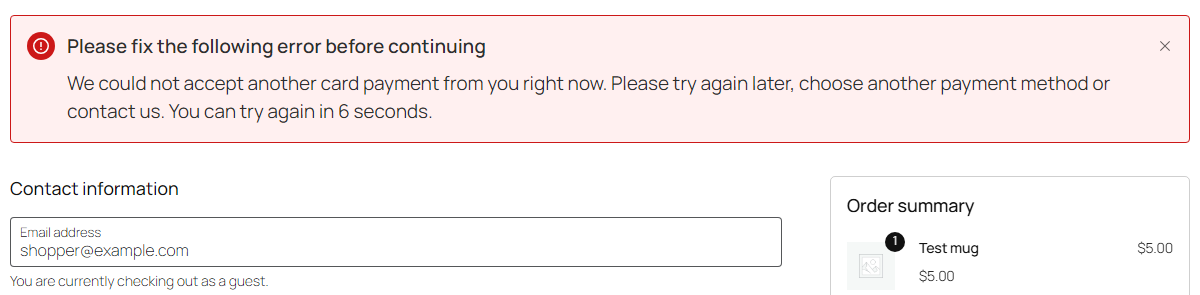
Звичайний покупець не бачить нічого нового: та сама форма, той самий шлюз. Той, хто вичерпав ліміт, отримує нейтральне повідомлення у звичному місці помилок чекауту — без підказки, який саме ліміт спрацював: «Зараз ми не можемо прийняти від вас ще одну оплату карткою. Спробуйте пізніше, оберіть інший спосіб оплати або зв’яжіться з нами». Під час короткої паузи додається, через скільки секунд можна спробувати знову. Текст повідомлення можна змінити в налаштуваннях. Інші способи оплати — переказ на рахунок, післяплата — лишаються відкритими.
Спроба рахується лише тоді, коли WooCommerce прийняв форму й передає замовлення шлюзу. Покупець, який виправляє помилку в адресі чи забуте поле, спроби не витрачає.
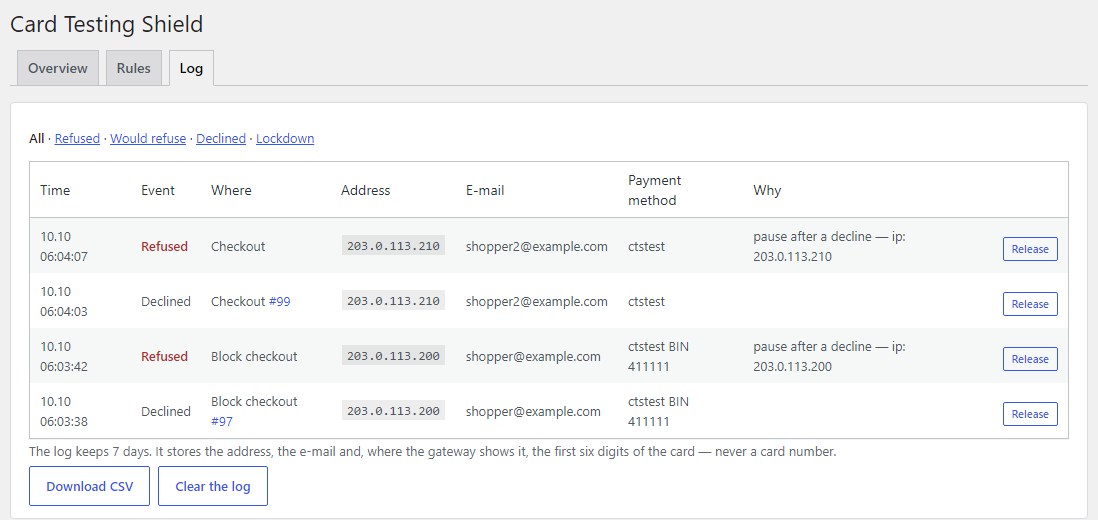
Журнал записує кожну відхилену оплату і кожну відмову щита: час, де (чекаут, блоковий чекаут, «Оплатити замовлення», «Додати спосіб оплати»), адреса, e-mail, спосіб оплати, замовлення і причина — наприклад, «пауза після відмови» чи «кілька оплат одночасно». Фільтри «Відмовлено», «Відмовив би», «Відхилено», «Блокування». Повторні відмови того самого клієнта під час атаки не пишуться в журнал по одній, щоб не роздувати базу. Free зберігає журнал 7 днів, Pro — до 90 з експортом у CSV.
catcode_cts_burst.Pro. Тестувальники ганяють згенеровані номери однієї банківської серії через багато адрес — Pro рахує відмови на BIN картки (перші шість цифр) для всіх відвідувачів разом. Це працює для шлюзів, що передають номер картки або BIN на сайт: плагіни Authorize.Net і NMI, стандартна форма картки WooCommerce. Stripe, Braintree і Square перетворюють картку на токен ще в браузері, номер на сайт не потрапляє — там працюють інші ліміти. Ще Pro рахує відмови на мережу /24 (IPv4) чи /48 (IPv6) для атак з сусідніх адрес. Під час хвилі відмов (типово 20 відхилених оплат карткою за 15 хвилин по всьому магазину) Pro вмикає блокування на 60 хвилин: жорсткіші ліміти для всіх, крім довірених покупців, за бажанням гості не можуть платити карткою, а вам приходить лист. Блокування можна ввімкнути й завершити вручну. Для «Додати спосіб оплати» є мінімальний вік акаунта (типово 24 години) або правило «лише акаунти з оплаченим замовленням». Списки блокування — IP-адреси й мережі, e-mail і домени пошти, BIN.
woocommerce_checkout_process для класичного чекауту, перевірка запиту Store API до виконання для блокового (відповідь — звичайна помилка оплати), woocommerce_before_pay_action для «Оплатити замовлення», woocommerce_add_payment_method_form_is_valid і AJAX-дії Stripe та WooPayments для «Додати спосіб оплати».INSERT … ON DUPLICATE KEY UPDATE — паралельні запити не читають застарілі значення.catcode-card-testing-shield-for-woocommerce-free-1.0.0.zip і активуйте (WooCommerce має бути активний).Не знайшли відповідь? Напишіть у Telegram — відповімо протягом робочого дня.
 @catcode_support
Налаштування, сумісність, активація
Це скрипт, який проганяє вкрадені номери карток через ваш чекаут дрібними оплатами, щоб знайти картки, які ще працюють. Платить за це магазин: сотні відхилених транзакцій, комісії шлюзу за кожну спробу, чарджбеки, а наприкінці — платіжний провайдер, який заморожує чи закриває акаунт.
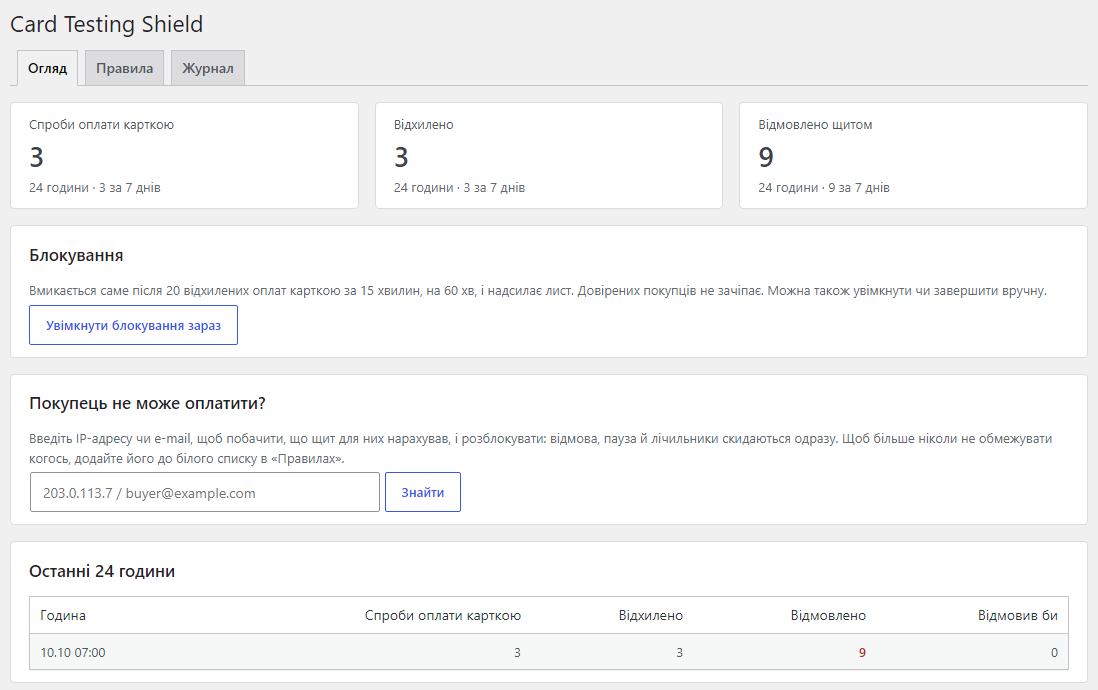
Типово дозволено 6 спроб і 3 відмови на сесію браузера й e-mail та 10 спроб і 5 відмов на IP-адресу за годину — справжньому покупцю рідко треба більше двох-трьох. Покупців, які вже платили, щит не обмежує взагалі. Якщо комусь таки відмовили — знайдіть його у вкладці «Огляд» за IP чи e-mail і розблокуйте.
Ні, працює разом з ними. CAPTCHA розв'язують ферми, і вона не захищає «Оплатити замовлення» та збережені картки. Антифрод шлюзу бачить лише ті спроби, що вже дійшли до шлюзу і коштують вам комісію. Щит зупиняє повторні спроби ще на вашому сервері.
Ця функція (Налаштування → Додатково → Функції) пропускає 3 запити блокового чекауту на хвилину з адреси чи акаунта, незалежно від результату. Класичний чекаут, «Оплатити замовлення» і збережені картки вона не покриває, на відмови й e-mail не дивиться. Можна тримати увімкненими обидва.
Так: адресу береться з CF-Connecting-IP автоматично, але лише для запитів, які справді прийшли з мереж Cloudflare. За іншим проксі чи балансувальником оберіть його заголовок у «Правила → Сервер». У вкладці «Огляд» видно, яку адресу щит бачить для вас.
Ні. У журналі — адреса, e-mail, спосіб оплати й замовлення, ніколи номер картки. Pro для шлюзів, що передають номер на сайт, читає в пам'яті лише перші шість цифр (BIN) і зберігає тільки їх. Безкоштовна версія не робить жодних зовнішніх запитів.
Поки що жодного відгуку. Будьте першим.
Поки питань немає. Запитай — ми відповімо протягом 24 годин.
Робимо кастомні модулі під WordPress, WooCommerce, OpenCart і Shopify. Розкажіть про задачу — підготуємо оцінку.
Замовити кастомний модуль
—

Помічник CatCode
Щойно


Помічник CatCode
Онлайн
Допоможу із задачею по сайту
Опишіть задачу по сайту — підберу готовий модуль або передам розробнику з оцінкою. Модулі, доробки, верстка, інтеграції, швидкість, перенесення, технічне SEO.