Сайт раптом відкриває чужі сторінки, хостер прислав лист про шкідливий код, Google показує попередження, або в адмінці з’явився адміністратор, якого ніхто не створював. У такий момент хочеться все видалити й відновити бекап. Так можна втратити сліди і залишити зломщику вхід.
Нижче порядок дій, за яким ми чистимо зламані сайти на WordPress. Приклади взяті з наших робіт, без назв клієнтів. Одразу чесно: гарантії на 100%, що зараження не повернеться, цей текст не дає, і після чистки її чесно не дасть ніхто.
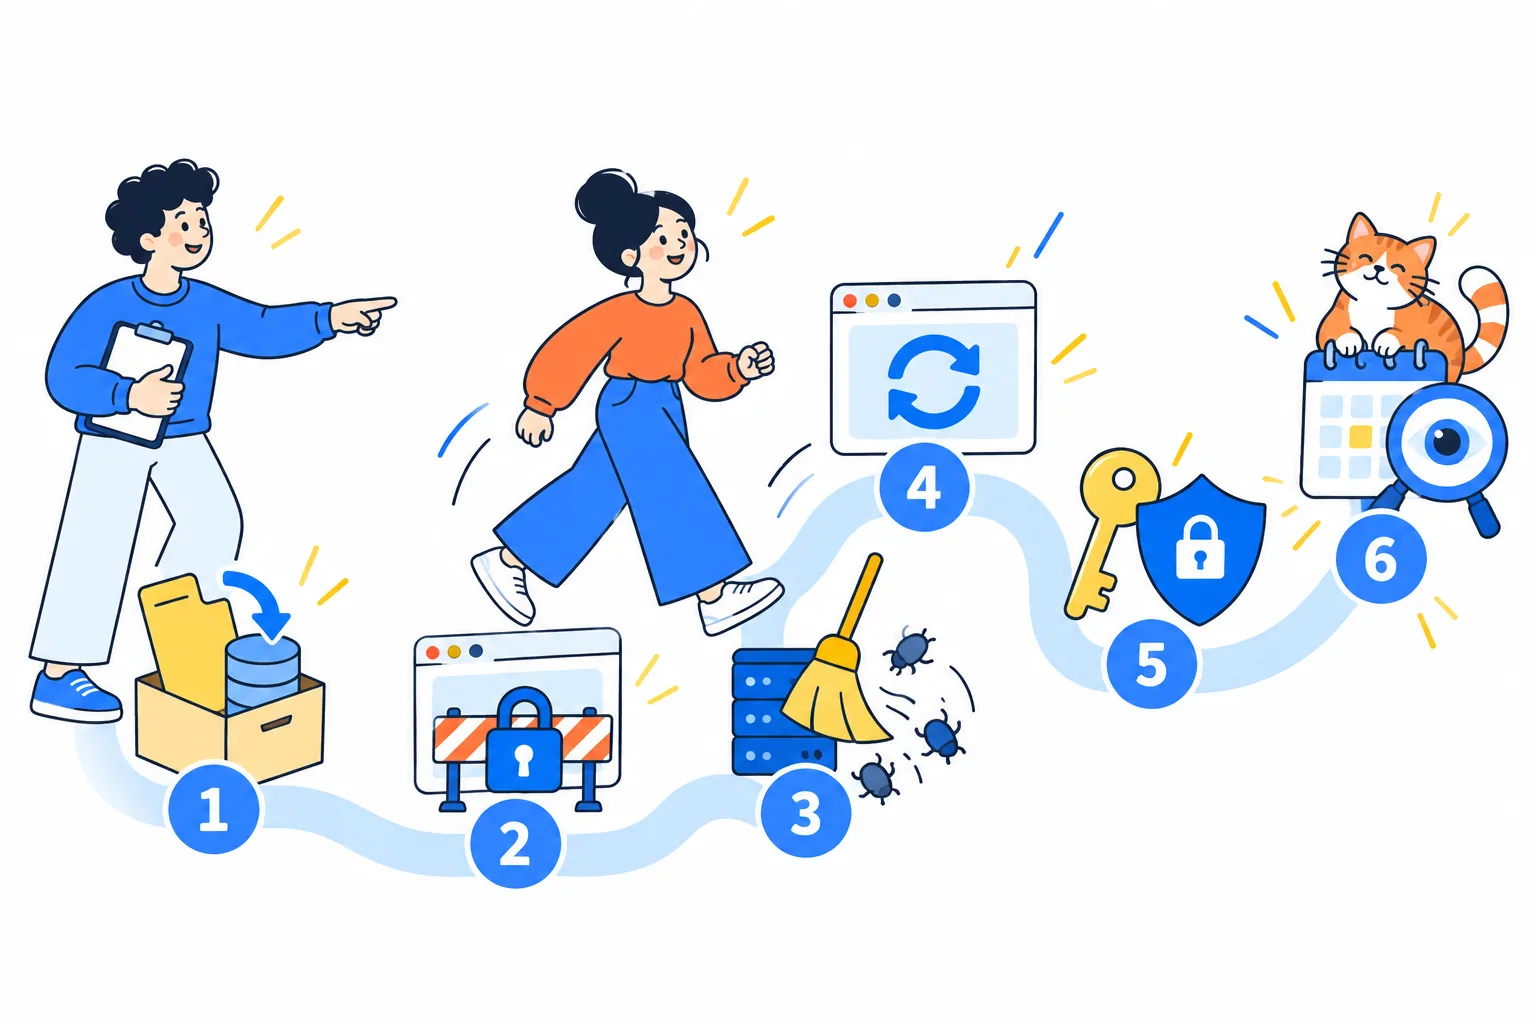
Коротко: що робити першим
- Нічого не видаляйте. Збережіть копію файлів, бази й логів поза сервером.
- Напишіть хостеру і закрийте сайт від відвідувачів на час чистки.
- Зупиніть шкідливі процеси, а вже потім чистьте файли, базу, cron і користувачів.
- Оновіть WordPress, плагіни, тему й PHP.
- Змініть усі доступи, а не лише пароль адміністратора.
- Стежте за сайтом кілька тижнів і подайте запит на перевірку в Google, якщо там є попередження.
Чому свій сайт варто перевірити зараз
wp2shell. 17 липня 2026 року вийшов WordPress 7.0.2, а разом із ним 6.9.5 і 6.8.6. Того ж дня Searchlight Cyber описали ланцюжок із двох вразливостей ядра, CVE-2026-63030 і CVE-2026-60137. Він дозволяв виконати свій код на сайті без входу в адмінку. За даними Wiz, повний ланцюжок працює на версіях 6.9.0–6.9.4 і 7.0.0–7.0.1, у гілці 6.8 є лише SQL-ін’єкція, а версії до 6.8 WordPress вважає незачепленими. Wiz зафіксував реальні атаки: зломщики заливали шкідливі плагіни, збирали логіни адміністраторів і намагались прочитати паролі до бази й секретні ключі.
WordPress.org увімкнув примусове оновлення, але воно запускається лише там, де працюють фонові оновлення. Сайт із вимкненими автооновленнями міг так і лишитись на старій версії.
PHP2Shell. 21 жовтня 2026 року проєкт PHP випустив версії 8.5.12, 8.4.27, 8.3.36 і 8.2.35. Вони закривають CVE-2026-109618 і CVE-2026-109619, обидві з оцінкою 9.2 з 10 за CVSS v4: виконання коду без авторизації. Це проблема самого PHP, а не WordPress, тому оновлення WordPress тут не буде, оновлювати треба PHP на сервері. 26 жовтня американська CISA внесла обидві вразливості в каталог тих, що вже використовують в атаках. У бюлетенях PHP (перший, другий) атаку перевірено на Apache з mod_php, а для PHP-FPM один зі сценаріїв теж підтверджено.
Як зрозуміти, що сайт зламали
- Google показує попередження в пошуку чи браузері, або запис є у звіті «Проблеми безпеки» в Search Console.
- Хостер вимкнув сайт, заблокував пошту або надіслав лист про шкідливий код.
- У списку є адміністратори, плагіни, теми чи папки, яких ви не додавали.
- З вашого домену йде спам. В одному з наших випадків його розсилав окремий файл, захований поруч із файлами ядра.
- Хостинг упирається в ліміт процесора, хоча відвідувачів не побільшало. В іншому випадку сайт віддавав помилку 508, а причиною був шкідливий процес, який перезапускав сам себе.
Те, що сайт у вашому браузері виглядає нормально, нічого не доводить. На одному сайті людина бачила звичайну сторінку, а Google і соцмережі отримували сторінку онлайн-казино. Google прямо попереджає про такий прийом і радить дивитись, що саме бачить пошуковий робот. Для цього є інструмент «Перевірка URL» у Search Console.
Що зберегти до чистки
Це перший крок, навіть якщо сайт лежить. Документація WordPress радить зробити знімок навіть зараженого сайту. Він потрібен для відкату, якщо чистка щось зламає, і щоб потім зрозуміти, що сталося.
- Усі файли сайту і дамп бази даних. Зберігайте їх на своєму комп’ютері чи в окремому сховищі, а не на цьому сервері.
- Логи доступу й помилок. Скачайте їх одразу, хостинг може їх перезаписувати.
- Нотатки: що побачили, коли, що міняли останнім часом, хто мав доступ.
- Листи від хостера і Google.
- Старі бекапи. Не видаляйте жодного, навіть якщо вони заражені.
Карантин на хостингу
Напишіть хостеру одразу. Спитайте, що він бачить, і чи не зачеплені інші сайти на цьому акаунті. Коли кілька сайтів працюють під одним користувачем, шкідливий код легко переходить із одного на інший. Ми бачили, як очищений сайт заражався знову через сусіда.
Сайт на час чистки краще закрити від інтернету на рівні сервера чи хостингу. Плагін режиму обслуговування тут не підходить, бо він працює всередині того самого зараженого WordPress.
Будьте готові, що хостер сам увімкне карантин. У наших випадках він закривав сайту вихідні з’єднання і пошту з вебсервера. Після цього сайт не може завантажити оновлення з wordpress.org і напряму надсилати листи, тому плагіни доводиться завантажувати вручну на комп’ютер і заливати через FTP. Зняти такий карантин може тільки хостер, тож коли закінчите, надішліть йому перелік зробленого.
Що чистити і в якому порядку
1. Процеси
Якщо на сервері працює шкідливий процес, чистка файлів нічого не дасть. В одному випадку такий процес постійно повертав файли під новими іменами і вбивав наші скрипти чистки, а боти перезапускали його через залишені на сайті файли. Спрацював лише такий порядок: закрити сайт від інтернету, зупинити процеси, прибрати файли, поставити чисте ядро, відкрити доступ і дивитись, чи нічого не повертається. На VPS процеси видно самому, на спільному хостингу попросіть подивитись підтримку.
2. Ядро WordPress
Команда wp core verify-checksums звіряє файли з офіційними і показує зайві. На нашому стенді вона знайшла доданий файл у wp-includes, але не помітила файлів у wp-content. Папки wp-admin і wp-includes можна замінити цілком, через SFTP, а не кнопкою перевстановлення в адмінці: за словами WordPress, вона часто лише перезаписує наявні файли, а зайві лишаються.
3. Плагіни й теми
wp plugin verify-checksums --all ловить змінені й додані файли, але лише в плагінах із wordpress.org. Платний плагін команда просто пропускає, тож його й тему беріть наново з кабінету продавця. Плагіни, яких ви не ставили, видаляйте. Зломщик може поставити й справжній плагін, наприклад файловий менеджер, бо так йому зручно працювати. Ламані платні плагіни викидайте: оновлень вони не отримують, а в папках таких плагінів ми знаходили веб-шели.
4. Місця, куди рідко заглядають
wp-content/mu-plugins. Такі плагіни запускаються автоматично, і вимкнути їх в адмінці не можна.- Drop-in файли прямо в
wp-content, наприкладdb.phpчиobject-cache.php. wp-content/uploads. PHP-файлів тут майже не буває, але деякі плагіни свої кладуть, тому дивіться кожен, а не видаляйте все підряд.- Файли з розширенням картинки чи скрипта, усередині яких PHP-код.
- Папки в
themesіpluginsіз випадковими назвами. .htaccessу корені й у вкладених папках.
5. Адміністратори
Список у «Користувачах» не можна вважати повним. Patchstack у жовтні описав кампанію, де прихований адміністратор узагалі не показується в адмінці і знайти його можна лише запитом до бази. Тому дивіться таблиці wp_users і wp_usermeta напряму, із правами адміністратора там має бути лише ваша команда.
Перевірте також «Паролі додатків» у профілі кожного адміністратора, а в WooCommerce розділи «Налаштування → Додатково → Ключі REST API» і «Вебхуки». На стенді ми змінили пароль адміністратора, замінили salts і вбили всі сесії, а старий пароль додатка далі працював. Такі записи треба видаляти окремо.
6. База даних і cron
Після видалення файлів у базі лишаються хвости. У нас це були службові опції зломщика і записи видалених плагінів у списку активних. Перегляньте wp_options, вміст сторінок і товарів на чужі скрипти та посилання.
Завдання WordPress дивіться командою wp cron event list, а завдання сервера в crontab чи панелі хостингу. Sucuri у вересні розібрав зараження, де системний cron регулярно запускав завдання WordPress, і ті відновлювали шкідливий код. Там само видно, чому порядок важливий: частини такого зараження відновлюють одна одну. Якщо є доступ до бази, виконайте SHOW TRIGGERS. На нашому чистому стенді з WordPress і WooCommerce тригерів нема, а зломщики ними користуються.
Чому відновлений бекап може бути вже заражений
Зараження стається раніше, ніж його помічають. На одному сайті відновили бекап кількаденної давності, і він уже містив фальшивих адміністраторів і шкідливі плагіни. Власник думав, що почав із чистого стану, а насправді повернув зламаний сайт.
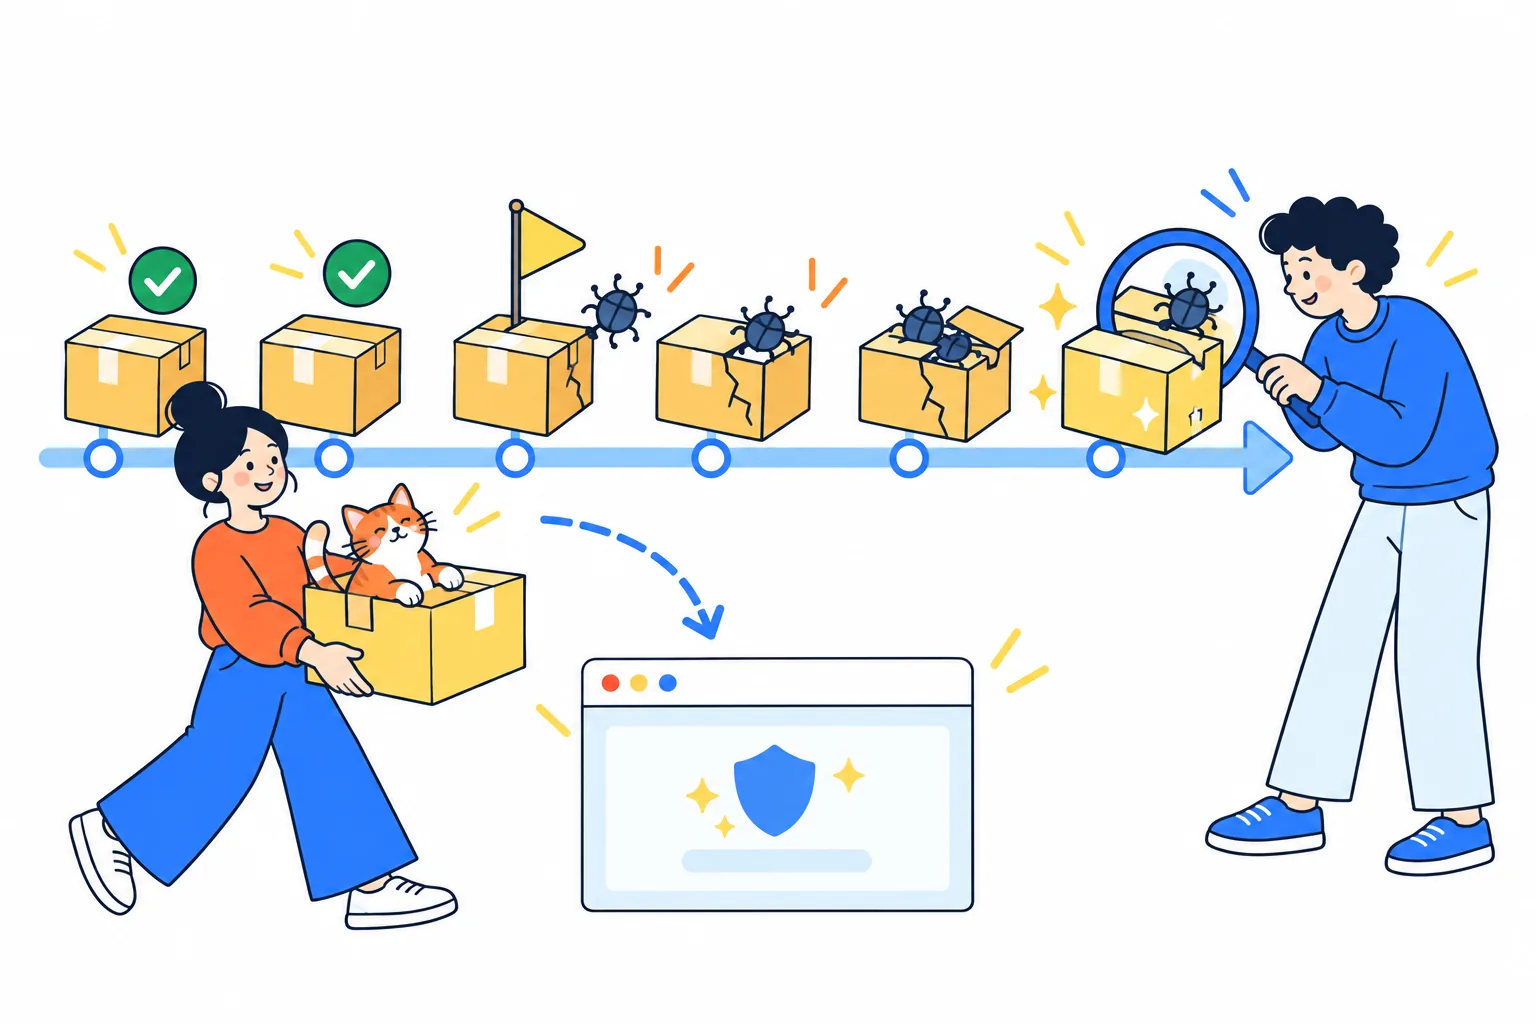
Навіть чистий бекап не лікує причину: вразлива версія лишається, а вкрадені паролі так само працюють. Тому робіть так:
- Знайдіть найранішу ознаку злому: перший незнайомий адміністратор, перші дивні запити в логах, перший чужий файл. Дати файлів дивіться теж, але їх можна підробити.
- Візьміть бекап, старший за цю дату, і розгорніть його на окремій закритій копії, а не поверх робочого сайту.
- Перевірте його за тим самим списком, що вище.
- Для магазину окремо перенесіть замовлення й клієнтів за період після бекапу, інакше втратите їх.
- Перед відкриттям оновіть усе і змініть доступи.
Чому файл повертається
Якщо видалений файл з’являється знову, справа не в ньому. Перевірте по черзі: живий процес на сервері, інший бекдор, який його відновлює, завдання cron, сусідній сайт на тому ж акаунті, відкритий вхід через старий пароль.
Один із наших сайтів зламали повторно за кілька днів після чистки. З’явився новий адміністратор, новий шкідливий плагін і файловий менеджер, а нашого адміністратора видалили. Коли ми розбирали другий злам, ядро вже було актуальне, тож шукали в старих доступах і залишених файлах. Антивірус у панелі хостингу показав ще два файли, які ми пропустили. Після цього ми видалили всі старі FTP-акаунти, змінили всі паролі й salts. Точного шляху другого входу ми так і не встановили, і так буває: повної картини логи дають не завжди.
Які доступи змінити
Міняйте їх двічі: одразу, щоб відрізати зломщика, і після чистки, як радить WordPress. Перед цим перевірте антивірусом свій комп’ютер, бо паролі могли вкрасти і з нього.
| Що | Що зробити |
|---|---|
| Користувачі WordPress | Нові паролі всім, хто має доступ. Зайвих адміністраторів видалити. |
Salts у wp-config.php |
wp config shuffle-salts або нові ключі з генератора WordPress. Це викине всіх із сесій. |
| Хостинг, SFTP, FTP, SSH | Новий пароль панелі. Старі FTP-акаунти видалити, а не перейменувати. Перевірити SSH-ключі. |
| База даних | Новий пароль і заміна в wp-config.php. |
| Паролі додатків, ключі REST API | Видалити всі, потрібні створити заново. |
| Сторонні сервіси | Ключі платіжок, SMTP, CRM, токени Telegram-ботів. Усе, що лежить у базі чи wp-config.php, вважайте прочитаним. |
| Паролі покупців | Якщо є ознаки, що базу читали, попросіть покупців змінити паролі. |
Якщо в базі є персональні дані людей із ЄС, порадьтеся з юристом. Стаття 33 GDPR дає контролеру 72 години на повідомлення наглядового органу, коли витік створює ризик для людей.
Як закрити вхід
- WordPress. На 31 жовтня 2026 року найновіша версія 7.1.4, і це теж оновлення безпеки. Активно підтримується лише остання версія.
- PHP. Версію видно в «Інструменти → Здоров’я сайту → Інформація → Сервер». Потрібно щонайменше 8.5.12, 8.4.27, 8.3.36 або 8.2.35, залежно від гілки. Версії до 8.2 не отримують оновлень безпеки від проєкту PHP. Хостери й дистрибутиви переносять виправлення у свої пакети, і номер версії при цьому не змінюється. Ми бачили це на сервері з PHP 7.4, тому питайте хостера прямо.
- Власний сервер. PHP радить поставити
session.upload_progress.enabled=0до наступного планового релізу через ще одну вразливість, CVE-2026-115560, і перезапустити PHP. - Плагіни й теми. Оновіть усе, невикористане видаліть.
- Якщо оновити WordPress одразу не можна. Заблокуйте на WAF анонімний доступ до
/wp-json/batch/v1і?rest_route=/batch/v1. Це тимчасовий захід від wp2shell, а не заміна оновленню.
Наш безкоштовний інструмент «Перевірка PHP і плагінів» ззовні покаже версію PHP, якщо сервер її не приховує, а також версії WordPress, WooCommerce і видимих плагінів. Вірусів він не шукає і не бачить, чи вніс хостер виправлення без зміни номера.
Після чистки
Якщо є попередження Google, виправте все на всьому сайті й надішліть запит на перевірку (Request Review) у звіті «Проблеми безпеки». Опишіть, що саме було і що ви зробили. Повторно не подавайте, поки не прийде остаточне рішення: це може затягнути розгляд.
Якщо сайт розсилав спам, перевірте домен і пошту в «Перевірці пошти домену»: там є SPF, DKIM, DMARC і чорні списки. Вона теж безкоштовна, але покаже лише наслідки, а не причину.
Далі кілька тижнів дивіться логи, нових адміністраторів і зміни файлів, налаштуйте бекапи поза сервером і двофакторний вхід для адміністраторів. Якщо щось повернулось, чистка не закінчена.
Часті питання
Чи вистачить плагіна-сканера?
Ні. Сканер корисний, але на одному сайті антивірус знайшов те, що пропустили ми, а звірка контрольних сум на інших сайтах знаходила те, що пропускали пошуки за сигнатурами. Користуйтесь кількома способами. Сканери також помиляються в обидва боки, тому кожну знахідку дивіться очима.
Чи допоможе переїзд на інший хостинг?
Ні, якщо перенести ті самі файли й базу: зараження поїде разом із ними. Переїзд має сенс лише після чистки.
Чи можна просто оновити WordPress і забути?
Ні. Оновлення не видаляє бекдори, фальшивих адміністраторів, завдання cron і не скасовує вкрадених паролів.
Як дізнатись, чи витекли дані клієнтів?
Точно не завжди можна. Wiz на момент публікації не бачив викрадення даних у своїх спостереженнях за wp2shell, але це не означає, що його не було на вашому сайті. Подивіться логи і, якщо підтвердити чи спростувати нема чим, вважайте дані доступними зломщику.
Ви гарантуєте, що сайт більше не зламають?
Ні. Ми можемо вичистити те, що знайшли, закрити відомі входи й сказати, що перевірено, а що ні. Обіцянка 100% була б неправдою.
Якщо сайт уже зламали або є підозра, напишіть нам. Подивимось, що сталося, скажемо, що можна врятувати, і напишемо, що саме перевірили, а що лишилось невідомим.